
Kritické chyby PHP zdvihli akcie kybernetickej bezpečnosti, kľúčové sú opravy
Dve kritické zraniteľnosti v jadre PHP vyvolali 21. októbra 2026 mimoriadnu reakciu prevádzkovateľov webových služieb a podporili akcie amerických firiem pôsobiacich v kybernetickej bezpečnosti. Chyby CVE-2026-109618 a CVE-2026-109619, spoločne označované ako php2shell, môžu za určitých podmienok umožniť vzdialené spustenie kódu bez prihlásenia, sprístupnenie dát z pamäte alebo výpadok služby.
- Závažnosť: obe chyby získali skóre CVSS 9,2 a zasahujú verzie PHP od 5.4 po 8.5.11.
- Opravy: projekt PHP vydal zabezpečené verzie 8.5.12, 8.4.27, 8.3.36 a 8.2.35.
- Akcie: Cloudflare, Zscaler, CrowdStrike a Palo Alto Networks uzavreli 21. októbra vyššie.
- Hlavný záver: aplikačný firewall môže riziko zmierniť, základným opatrením však zostáva aktualizácia PHP.
Kritické chyby PHP zasahujú samotné behové prostredie
Bezpečnostný význam udalosti spočíva v tom, že problém nie je obmedzený na jednu webovú aplikáciu ani na konkrétny doplnok. Zraniteľnosti sa nachádzajú v samotnom jadre PHP, ktoré používa široká škála serverových prostredí. Podľa Google Cloud získali obe chyby hodnotenie CVSS 9,2 a dotknuté sú verzie PHP od 5.4 do 8.5.11.
Projekt PHP vydal 21. októbra opravené verzie 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Prevádzkovatelia podporovaných vetiev by preto mali aktualizáciu nasadiť bezodkladne. Staršie vetvy už nemajú štandardnú podporu projektu PHP; pri niektorých distribúciách môžu bezpečnostnú opravu dodávať ich správcovia.
Webový aplikačný firewall môže blokovať známe spôsoby zneužitia a znížiť riziko počas nasadzovania opráv. Nenahrádza však odstránenie chyby v zraniteľnom behovom prostredí. Zverejnenie technicky uskutočniteľného útoku zároveň samo osebe nedokazuje rozsiahle úspešné napadnutie, hoci bezpečnostné tímy musia počítať s rýchlym skúšaním verejne známych postupov.
Akcie kybernetickej bezpečnosti reagovali sektorovým rastom
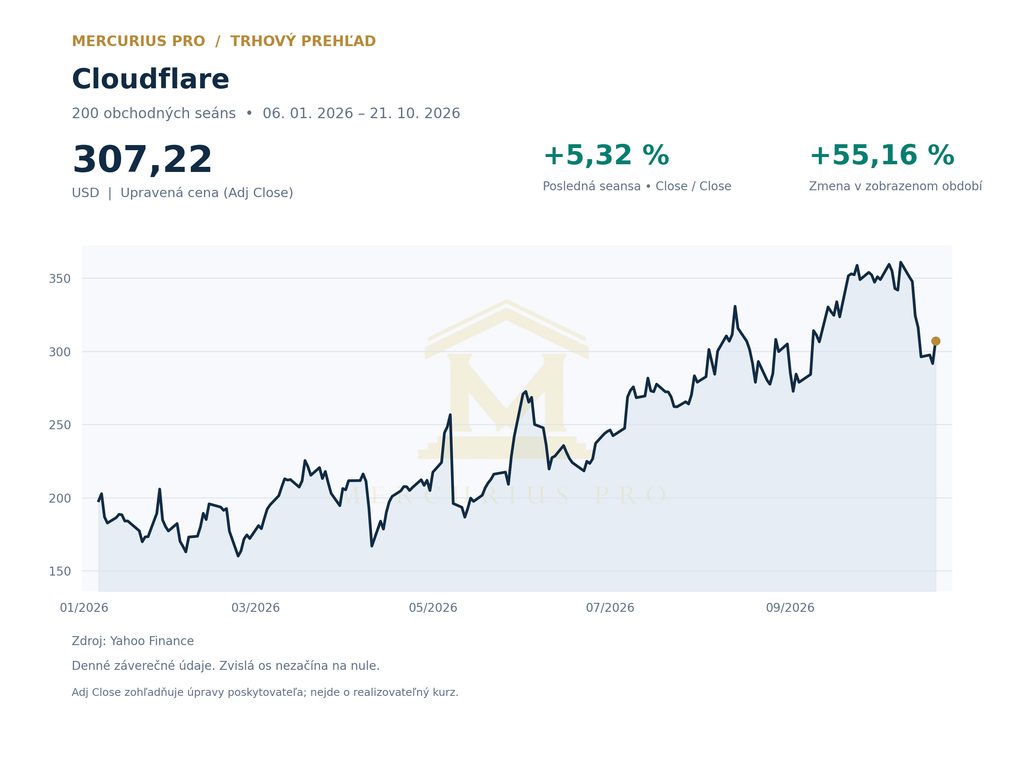
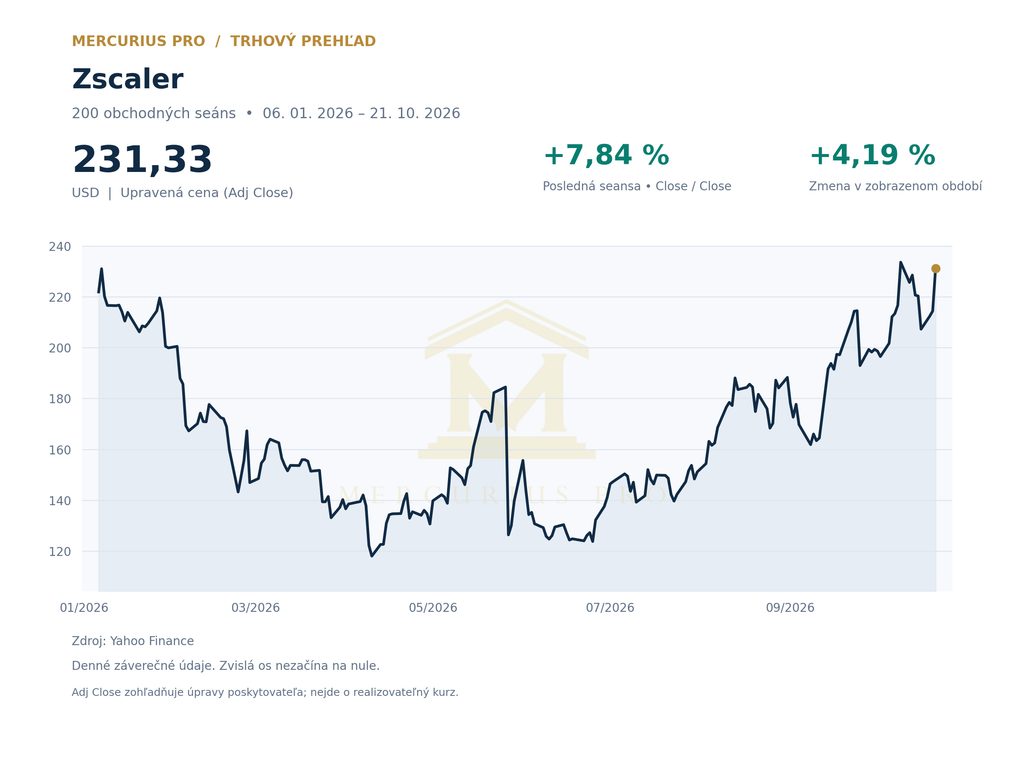
Trh 21. októbra ocenil najmä očakávanie vyššieho dopytu po nástrojoch na ochranu webovej prevádzky, koncových zariadení, identít a prístupu k aplikáciám. Podľa historických údajov Yahoo Finance uzavrela Cloudflare na 307,22 USD, čo znamenalo denný rast o 5,32 %. Zscaler skončil na 231,33 USD a posilnil o 7,84 %.
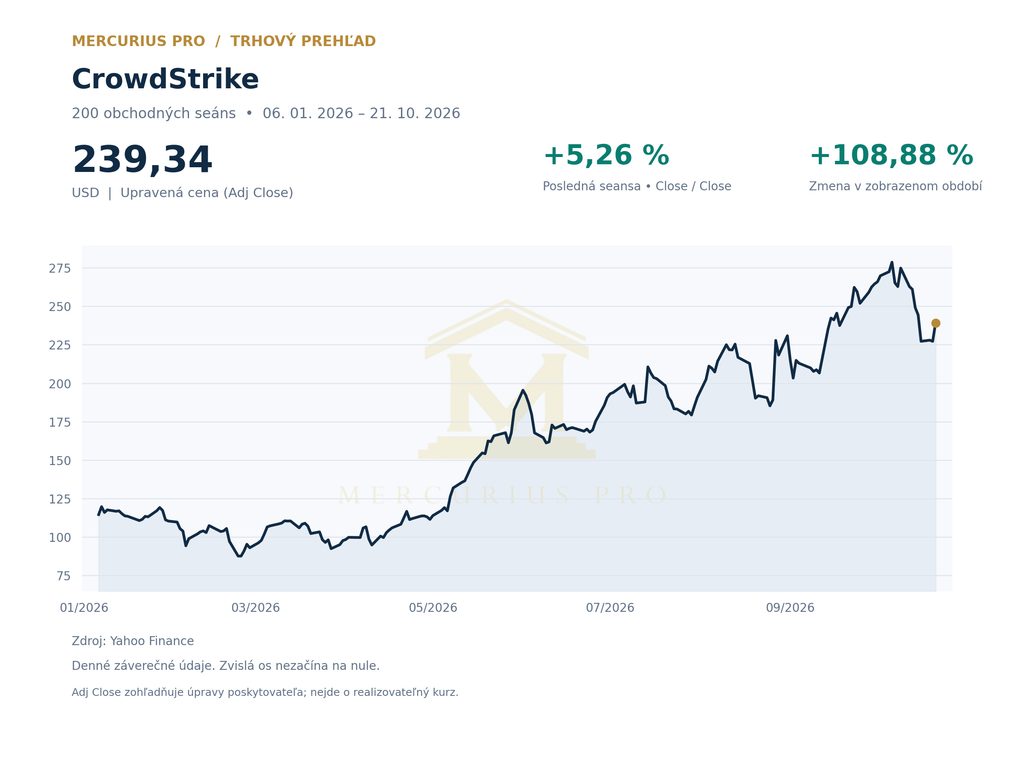
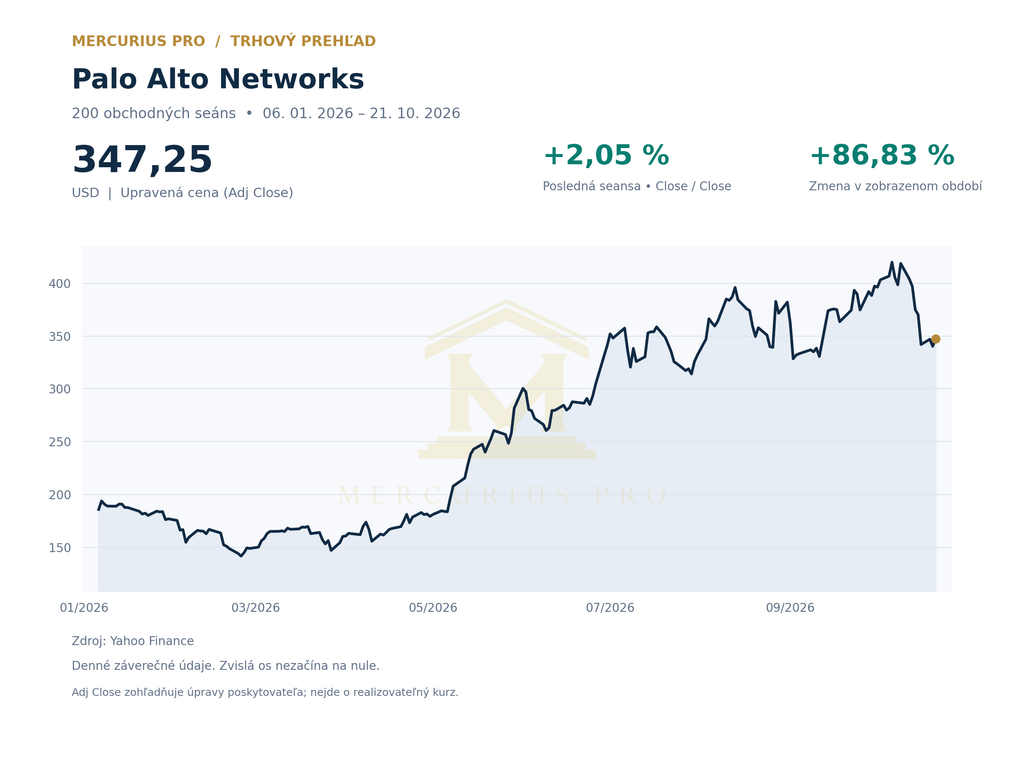
Do sektorového pohybu sa zapojili aj CrowdStrike a Palo Alto Networks. CrowdStrike uzavrel na 239,34 USD, teda o 5,26 % vyššie než deň predtým. Palo Alto Networks vzrástla o 2,05 % na 347,25 USD. Ďalší vývoj jednotlivých titulov možno sledovať spolu s ostatnými správami z akciových trhov.
Jednodňový rast však nepreukazuje, že dodávatelia bezpečnostných riešení už získali dodatočné tržby. Cloudflare poskytuje okrem iného ochranu webovej prevádzky, Zscaler zabezpečený prístup k aplikáciám, CrowdStrike ochranu koncových zariadení a Palo Alto Networks širšie bezpečnostné platformy. Každá firma tak môže profitovať z vyššieho záujmu iným spôsobom a v odlišnom časovom horizonte.
Koordinovaná obrana ukazuje rastúcu úlohu AI
Cloudflare uviedla, že na ochranných pravidlách spolupracovala s PHP Foundation, OpenAI, Wiz a ďalšími subjektmi. Pravidlá webového aplikačného firewallu nasadila približne deväť hodín pred verejným zverejnením technických detailov, aby obmedzila priestor na zneužitie počas prvých hodín po oznámení.
Google Cloud opísal spoluprácu s výskumníkmi Wiz a použitie modelov umelej inteligencie pri hľadaní chýb, overovaní ich zneužiteľnosti, tvorbe detekcie a testovaní opráv. AI tak zrýchľuje prácu obrancov, rovnaký technologický pokrok však môže znižovať aj náklady útočníkov na vyhľadávanie zraniteľností.
Konkurenčnou výhodou bezpečnostných dodávateľov preto môže byť rýchlosť reakcie, merateľná účinnosť ochrany a schopnosť pokryť rôzne prostredia jednou platformou. Pri hodnotení ekonomického prínosu bude rozhodujúce, či sa krátkodobý záujem premení na platené produkty, širšie zmluvy a ich obnovovanie.
Opravy môžu oslabiť okamžitý dopyt, bezpečnostné rozpočty však zostávajú témou
Rýchle nasadenie zabezpečených verzií PHP môže znížiť potrebu mimoriadnych zásahov. To obmedzuje možnosť jednoducho odvodiť dlhodobý rast tržieb bezpečnostných firiem z jednej udalosti. Na druhej strane závažná chyba v rozšírenom softvéri môže podporiť dlhodobejší dôraz na inventarizáciu systémov, priebežné sledovanie rizík a automatizovanú ochranu.
Pre Cloudflare a Zscaler bude podstatné, či sa zvýšený záujem prejaví v rozširovaní platených služieb a obnovovaní zmlúv. Pri CrowdStrike a Palo Alto Networks bude dôležité aj to, či zákazníci sústredia nákupy do širších platforiem. Vývoj cien akcií môže zároveň ovplyvňovať nálada v celom technologickom sektore, a preto ho nemožno pripisovať výlučne chybám PHP.
Zhrnutie
Zraniteľnosti php2shell predstavujú vážny technický problém, pretože zasahujú jadro rozšíreného serverového prostredia a môžu viesť až k vzdialenému spusteniu kódu bez prihlásenia. Najdôležitejším krokom je aktualizácia na opravenú verziu PHP; pravidlá firewallu sú doplnkovou vrstvou ochrany.
Rast akcií Cloudflare, Zscaler, CrowdStrike a Palo Alto Networks odrážal očakávanie vyššieho dopytu po bezpečnostných službách. O jeho skutočnom ekonomickom význame rozhodnú až nové objednávky, obnovovanie zmlúv, marže a schopnosť firiem premeniť rýchlu technickú reakciu na dlhodobo platené služby.
Zdroje
- PHP Foundation – Today’s PHP Security Release
- Google Cloud – Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619
- Cloudflare – PHP vulnerabilities and WAF protection
- Wiz – php2shell: Critical PHP vulnerabilities
- Yahoo Finance – Cloudflare historical data
- Yahoo Finance – Zscaler historical data
- Yahoo Finance – CrowdStrike historical data
- Yahoo Finance – Palo Alto Networks historical data
Text má informačný charakter a nepredstavuje investičné odporúčanie.